
- Ma recherche en série
- Recherche
L’augmentation exponentielle des cyberattaques, toujours plus ciblées et virulentes, est un défi de l’heure. Qu’elles visent les citoyens, les entreprises ou les pays, en quoi consistent les dernières menaces ? Est-il possible d’y réagir, voire de les prévenir ?
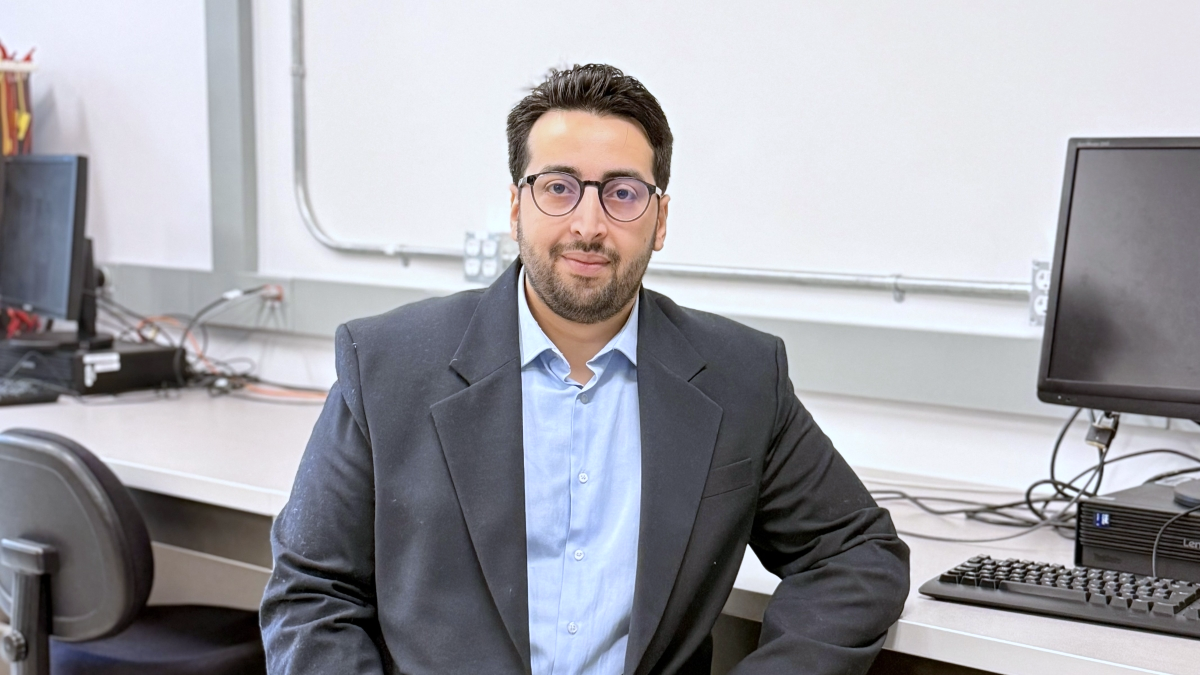
Zakaria Abou El Houda, professeur à l’INRS et responsable scientifique du Laboratoire de recherche en cybersécurité résiliente (RSEC)
À l’occasion du Mois de la cybersécurité, Zakaria Abou El Houda, professeur à l’Institut national de la recherche scientifique (INRS) et responsable scientifique du Laboratoire de recherche en cybersécurité résiliente (RSEC), explique comment les cybermenaces évoluent et ce que nous pouvons faire pour mieux nous protéger.
Le chercheur est aussi membre régulier de l’Unité mixte de recherche (UMR) INRS-UQO en cybersécurité et confiance numérique.
Quels sont les grands enjeux de l’heure en matière de cybersécurité ?
D’un côté, il y a l’Internet des objets (IoT). Les objets connectés sont de plus en plus présents dans notre quotidien : caméras de surveillance, montres intelligentes, véhicules connectés. L’IoT est également intégré à nos infrastructures critiques, notamment dans les secteurs de l’énergie, de l’eau, des transports et de l’industrie. Des capteurs et des systèmes connectés permettent par exemple de surveiller des équipements industriels ou de suivre l’état d’un réseau.
Or, lorsque ces objets ou ces systèmes sont attaqués, les conséquences peuvent aller de l’atteinte à la vie privée et au vol de renseignements personnels à des pertes financières importantes, à la perturbation de services essentiels et, dans certains cas, à des risques pour la souveraineté numérique.
L’autre enjeu majeur concerne l’intelligence artificielle (IA), notamment avec l’émergence d’agents d’IA capables d’agir de manière autonome pour accomplir des tâches en notre nom, comme lire nos courriels, consulter notre calendrier ou accéder à certaines applications. Ces agents peuvent être manipulés et amenés à agir à l’encontre de l’objectif pour lequel ils ont été conçus. Par exemple, une instruction malveillante peut être dissimulée dans un courriel ou une page Web consultée par un agent qui pourrait l’interpréter comme une consigne légitime. Il ne s’agit donc plus seulement de compromettre un système, mais aussi de détourner le comportement d’un système autonome disposant déjà d’accès et de permissions légitimes.
Par ailleurs, l’intelligence artificielle augmente considérablement les capacités des attaquants. Elle peut automatiser certaines étapes de la reconnaissance, de l’analyse d’une cible et même de l’adaptation d’une attaque.
Le défi est donc double : sécuriser une société de plus en plus connectée, automatisée et dépendante du numérique, tout en exploitant les possibilités offertes par l’IoT et l’IA.
Comment pouvons-nous, comme personnes et comme organisations, prévenir au maximum ces cyberattaques ?
D’abord, les mesures fondamentales de cybersécurité demeurent essentielles : utiliser des mots de passe robustes et distincts, activer l’authentification multifacteur et maintenir régulièrement ses logiciels à jour. Pour les objets connectés, cela signifie aussi modifier les identifiants par défaut fournis par le fabricant et installer les mises à jour du logiciel ou du micrologiciel. Ces mesures permettent de corriger des vulnérabilités connues et de réduire les possibilités de prise de contrôle d’un équipement.
Avec l’émergence des agents d’intelligence artificielle, nous devons aussi être particulièrement attentifs aux privilèges que nous leur accordons. Il est essentiel de limiter leur accès aux seules ressources nécessaires et de demeurer prudent quant aux informations que nous leur confions. Une approche de confiance zéro (Zero Trust), qui vérifie chaque accès et n’accorde aucune confiance implicite, devient particulièrement importante pour limiter les conséquences d’un agent compromis.
Pour les organisations, la segmentation des réseaux constitue également une mesure fondamentale. Elle permet d’isoler les différents environnements et de limiter la propagation d’une compromission. Il faut aussi maintenir des sauvegardes régulières, protégées et isolées afin de pouvoir restaurer les systèmes en cas d’incident majeur.
Le facteur humain demeure essentiel. Une attaque peut commencer par un simple clic sur un lien malveillant ou par une demande frauduleuse. La sensibilisation et la formation permettent donc de mieux reconnaître ces situations et de réduire considérablement ce type de risque.
Enfin, il faut mieux collaborer pour mieux se défendre. Les cyberattaquants partagent outils, techniques et informations ; les chercheurs, les entreprises et les institutions doivent donc eux aussi partager leurs connaissances afin de détecter plus rapidement les nouvelles menaces.
Sur quoi se concentrent vos recherches pour développer un meilleur contrôle des menaces numériques ?
Le premier axe de recherche de mon équipe concerne les méthodes proactives de détection. L’idée est de rechercher activement les indicateurs d’attaque (IoA) qui se manifestent en amont de la chaîne d’attaque afin d’intervenir avant la concrétisation de la menace. Nous développons notamment des approches fondées sur l’analyse comportementale par l’IA des utilisateurs et des entités non humaines (UEBA). Cette analyse nous permet de corréler plusieurs sources de données, notamment les journaux systèmes, les flux réseau, les données des terminaux et le renseignement sur les menaces, afin d’identifier des anomalies qui échappent généralement aux mécanismes de détection traditionnels.
Nous travaillons aussi sur l’IA explicable. Lorsqu’un modèle recommande une action de défense, il faut pouvoir comprendre son raisonnement et évaluer son degré de fiabilité. Or, les agents d’IA ne se contentent plus de faire des prédictions : ils agissent. Nos travaux visent donc à répondre à des questions concrètes : comment s’assurer qu’un agent poursuit bien l’objectif fixé ? Comment limiter ses permissions ? Comment détecter un comportement anormal et reprendre la main lorsqu’il outrepasse l’autonomie qui lui a été accordée ?
Le deuxième axe concerne la cyber résilience, avec l’objectif de concevoir des systèmes capables non seulement de résister à une attaque, mais aussi de maintenir leurs fonctions essentielles, de contenir sa propagation, de restaurer leurs capacités et d’adapter leurs comportements à l’évolution de la menace. Nous souhaitons intégrer davantage d’apprentissage continu et d’automatisation afin de les rendre plus robustes face à des adversaires eux-mêmes capables d’évoluer.
Enfin, nous explorons la convergence entre l’IA et l’informatique quantique pour l’analyse des cybermenaces. Les données de cybersécurité sont souvent massives, hétérogènes et fortement déséquilibrées. Nous travaillons sur de nouvelles représentations quantiques et sur des algorithmes d’apprentissage quantique visant à améliorer la détection d’anomalies ou de comportements malveillants. Nous voulons également déterminer si ces architectures hybrides peuvent offrir une robustesse accrue face aux attaques visant les modèles d’IA classiques.